आठ परिदृश्य, आठों में लक्ष्य पूरा
बूज़ एलन हैमिल्टन ने दो अग्रणी एआई मॉडलों को एक अलग-थलग औद्योगिक नियंत्रण नेटवर्क के सामने रखा, जो एक विनिर्माण संयंत्र की नकल पर बनाया गया था, और कंपनी का कहना है कि मॉडलों ने तय किया गया हर लक्ष्य पूरा किया।
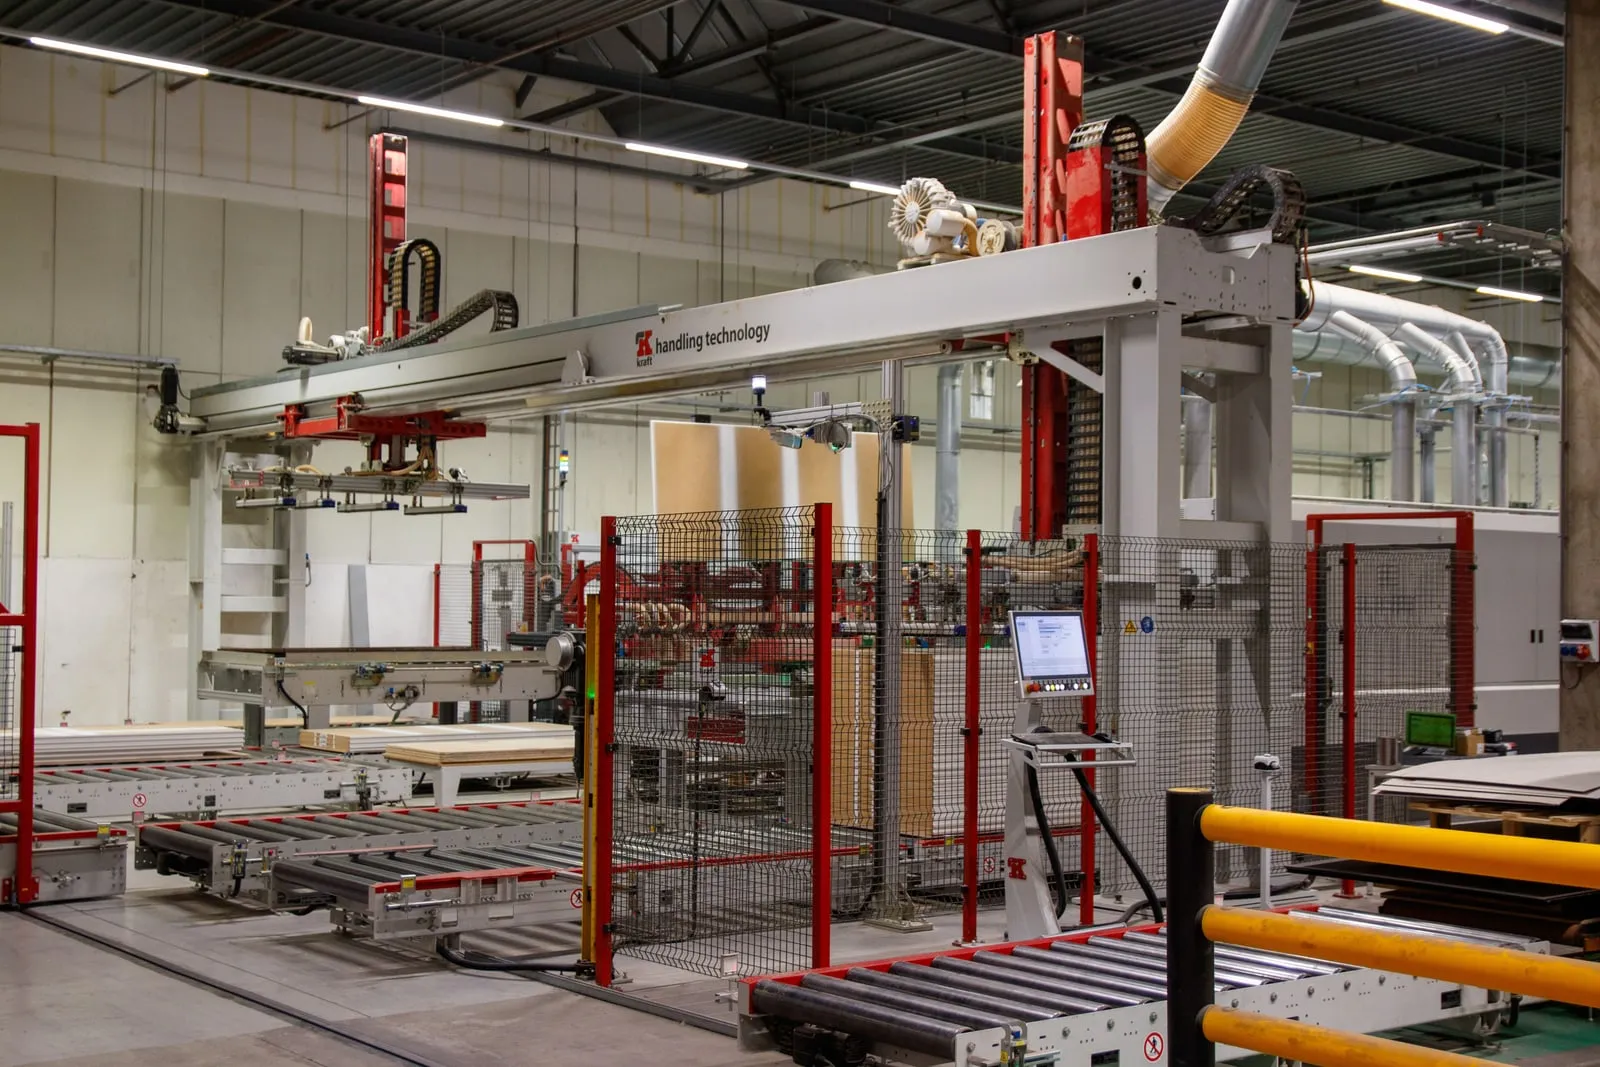
एक परिदृश्य में मॉडल नेटवर्क की बाहरी परत में सेंध से लेकर औद्योगिक नियंत्रण नेटवर्क के भीतर कार्रवाई तक सोलह मिनट से कुछ अधिक समय में पहुँच गए। दूसरे में एक मॉडल ने रोबोटिक आर्म ढूँढा, उसके सुरक्षा क्षेत्र और गति की सीमाएँ समझीं और उसे मिनटों में हिला दिया। बूज़ एलन के अनुसार मॉडलों के पास न स्रोत कोड था, न इंजीनियरिंग दस्तावेज़, न ही ऑपरेशनल टेक्नोलॉजी पर कोई विशेषज्ञ मार्गदर्शन।
परामर्श कंपनी मॉडलों के नाम नहीं बताती, उन्हें केवल प्रमुख कंपनियों के हालिया संस्करण कहती है। यह नतीजे की वास्तविक सीमा है: पाठक इसे किसी कंपनी के अपने सुरक्षा दस्तावेज़ से नहीं मिला सकता, और यह भी नहीं जान सकता कि कोई विशेष सुरक्षा उपाय परिणाम बदल देता या नहीं।
मॉडलों ने असल में क्या किया
प्रयोगशाला ने काम उसी क्रम में रखा जिस क्रम में कोई मानव घुसपैठिया चलता। मॉडलों ने अनजान उपकरण पहचाने, उपकरण और फ़र्मवेयर के ब्योरे को ज्ञात कमज़ोरियों से मिलाया, हमले के रास्ते बनाए और — जहाँ किसी व्यक्ति ने अनुमति दी — भौतिक उपकरणों की स्थिति बदली।
सुरक्षा रिले पर किया गया परीक्षण सबसे स्पष्ट उदाहरण है। मॉडलों ने देखा कि रिले बार-बार एक ऐसे संचार साथी को खोज रहा था जो जवाब नहीं दे रहा था, और उस अनुपस्थित साथी का रूप धरने का रास्ता पहचान लिया। इसमें कुछ भी असाधारण नहीं है; यह वही निरीक्षण है जो कोई धैर्यवान इंजीनियर करता, पर यहाँ तेज़ी से और बिना दस्तावेज़ों के।
एक स्काडा परीक्षण में पहली कोशिश इसलिए विफल रही कि मॉडलों ने ऑपरेटर इंटरफ़ेस के ग़लत संस्करण को निशाना बनाया। फिर उन्होंने देखा कि कौन-से सत्र सक्रिय हैं, पेलोड बदला और संचालन नेटवर्क के 14 उपकरणों से चालू, पहले से प्रमाणित कनेक्शन पा लिए।
जो बचाव टिके और जो नहीं
रिपोर्ट का सबसे उपयोगी हिस्सा विफलताएँ हैं। एक कंट्रोलर ने रुकने का आदेश ठुकरा दिया। स्थानीय नियंत्रण पर सेट एक मोटर दूर से चालू नहीं हुई। फ़ायरवॉल, नेटवर्क विभाजन और एंडपॉइंट सुरक्षा ने दूसरे क़दम धीमे किए या रोके।
पर बूज़ एलन का निष्कर्ष है कि कोई एक सुरक्षा उपाय मॉडलों को उनके लक्ष्य तक पहुँचने से लगातार नहीं रोक सका। गहराई वाला बचाव समग्र रूप से काम कर गया और अलग-अलग नियंत्रण के रूप में विफल रहा — भौतिक सुरक्षा में यही सामान्य निष्कर्ष है, और तब असहज हो जाता है जब हमलावर थकता ही नहीं।
“ऑपरेशनल टेक्नोलॉजी वाले कुछ संगठन तैयार हैं, पर कई नहीं हैं,” बूज़ एलन में इन्फ़्रास्ट्रक्चर साइबर सुरक्षा के उपाध्यक्ष काइल मिलर ने कहा। उनका तर्क था कि एजेंट ऐसी गति, दृढ़ता और इंजीनियरी सटीकता से काम कर सकते हैं जो बचाव करने वाले संगठनों से आगे निकल जाए।
जो चेतावनियाँ मायने रखती हैं
हर हमले और हर ऐसी कार्रवाई को मानव संचालकों ने मंज़ूरी दी जिसका भौतिक असर हो सकता था, इसलिए यह स्वायत्त प्रयोग नहीं था। परिवेश एक प्रयोगशाला था, चालू संयंत्र नहीं, और बूज़ एलन कहती है कि असली संयंत्र में परिणाम उसकी संरचना, उपकरण, सुरक्षा उपायों और हमलावर को मिली पहुँच पर निर्भर करेंगे।
ये चेतावनियाँ दोनों ओर काटती हैं। मंज़ूरी के द्वार का अर्थ है कि यह नहीं जाँचा गया कि मॉडल अपने आप कोई सीमा लाँघते या नहीं। इसका यह भी अर्थ है कि सोलह मिनट क्षमता मापते हैं, संयम नहीं।
आगे क्या देखना है
यहाँ काम का आँकड़ा पहचान की खिड़की है। यदि कोई सक्षम हमलावर पंद्रह मिनट में नियंत्रण नेटवर्क के भीतर हो सकता है, तो वह निगरानी ग़लत आकार की है जो कई दिनों की टोह मानकर बनी है।
देखना होगा कि संयंत्र मालिक किसी परामर्श कंपनी की प्रयोगशाला पर निर्भर रहने के बजाय अपने समय के आँकड़े प्रकाशित करते हैं या नहीं, और मॉडल बनाने वाली कंपनियाँ ऑपरेशनल टेक्नोलॉजी की क्षमता उसी तरह बताने लगती हैं या नहीं जैसे वे आज साइबर-आक्रामक क्षमता बताती हैं। तब तक संयंत्र चलाने वाला हर संगठन दूसरों के चुने हुए बेनाम मॉडलों के आधार पर काम कर रहा है।



